- Bir görsele “%87 yapay zeka” puanı veren siteler tahmin ediyor. Sınıflandırıcı tabanlı dedektörler, eğitilmedikleri modellerde çuvallıyor ve gerçek fotoğrafları sahte diye işaretliyor.
- Asıl kanıt köken imzası: C2PA Content Credentials (üst veri) ve SynthID (piksellerin içine gömülü görünmez filigran).
- Sırayla üç kontrol: dosyayı openai.com/verify adresine yükleyin, Gemini uygulamasına “bu yapay zeka ile mi yapıldı” diye sorun, üst veriyi c2paviewer.com ile okuyun.
- İmza bulunması güçlü kanıttır. İmza bulunmaması hiçbir şeyin kanıtı değildir. Ekran görüntüsü almak, yeniden yüklemek veya format çevirmek imzayı silmeye çoğu zaman yetiyor.
- Google, SynthID’nin 100 milyardan fazla görsel ve videoya gömülü olduğunu söylüyor; Gemini’daki “bu yapay zeka mı” kontrolü 50 milyon kez kullanılmış.
Biri size bir fotoğraf gönderiyor ve bunu bir kameranın çekip çekmediğini bilmek istiyorsunuz. Çoğu insanın ilk yaptığı şey “yapay zeka görsel dedektörü” aratıp ilk çıkan siteye yüklemek ve bir yüzde okumak. O yüzde neredeyse hiçbir şey ifade etmiyor, bu yazı da esas olarak onun yerine ne yapılacağını anlatıyor.
Gerçek bir cevap var, ama beklenenin tersinden işliyor: yapay zekayı tespit etmiyorsunuz, bıraktığı imzayı arıyorsunuz. 👇🏻
Dedektör Siteleri Neden Çalışmıyor
Görseli yükleyip size bir güven puanı döndüren dedektörler birer sınıflandırıcı. Belirli üretim modellerinden gelen görsellerle eğitiliyorlar ve o modellerin geride bıraktığı istatistiksel parmak izlerini arıyorlar.
Bu yıl yayınlanan kapsamlı bir karşılaştırma çalışması (VendorBench-100) konuyu düzgün test etti ve sonuçlar iç açıcı değil. Belirli üreticilerle eğitilen dedektörler, daha önce görmedikleri üreticilerde kötü performans veriyor; modeller arası testte doğruluk belirgin şekilde düşüyor; eğitim dağılımının dışındaki görsellerde yanlış pozitifler artıyor. Sıradan JPEG sıkıştırması performansı daha da bozuyor, çözünürlük kaybettiren ve her pikseli yeniden yazan ekran görüntüsü ise durumu iyice kötüleştiriyor.
Bunları üst üste koyduğunuzda pratikte önemli olan arıza ortaya çıkıyor: araç, tam da en çok ihtiyaç duyduğunuz anda en güvenilmez hâlinde. Viral olmuş bir görsel size ulaşana kadar genellikle ekran görüntüsü alınmış, yeniden kodlanmış ve üç platform tarafından sıkıştırılmıştır; üstelik dedektörün eğitildiği modellerden değil, geçen ay çıkan modelden gelmiştir.
Kimsenin reklamını yapmadığı ikinci bir sorun var. Yanlış pozitif zararsız bir hata değil. Bir öğrenciye gerçek fotoğrafının yapay zeka olduğunu söylemek ya da mahkemeye gerçek bir kareyi sentetik diye sunmak, “bilmiyorum” demekten daha kötü bir sonuç.
Anlam Taşıyan İki İmza
Bir modelden tahmin yürütmesini istemek yerine, üretici modelin dosyaya bilerek bıraktığı şeye bakın.
C2PA Content Credentials üst veridir. C2PA bir yapay zeka ürünü değil, açık bir standart: dosyayı hangi aracın oluşturduğunu veya düzenlediğini, ne zaman olduğunu ve sonrasında neler yapıldığını kaydediyor. Kamera üreticileri ve haber kuruluşları aynı standardı, bir karenin gerçekten bir insan tarafından çekildiğini belgelemek için kullanıyor. Google’ın Pixel kamerası sıradan fotoğraflara tam da bu yüzden Content Credentials yazıyor.
SynthID ise filigran. Üst veride durmak yerine piksellerin içine gömülü bir sinyal olduğu için, üst veriyi tamamen silen işlemlerden sağ çıkabiliyor. Google şu an 100 milyardan fazla görsel ve videoya, ayrıca 60 bin yıllık sese denk gelen ses kaydına gömülü olduğunu bildiriyor.
İkisi zıt yönlerde başarısız oluyor, ciddi sistemlerin ikisini birden kullanmasının sebebi bu. Üst veri çok daha fazla ayrıntı taşıyor ama herhangi bir platform, düzenleyici veya format dönüşümü onu silebiliyor. Filigran daha az bilgi taşıyor ama üst veriyi yok edecek düzenlemelere dayanabiliyor. OpenAI artık ChatGPT, Codex ve API’de üretilen desteklenen görsellere ikisini birden, üretilen seslere ise SynthID filigranı ekliyor.
Sırayla Üç Kontrol
1. openai.com/verify
Dosyayı yükleyin. Araç OpenAI’ın köken imzalarını arıyor: SynthID filigranı veya OpenAI’a ait güvenilir bir C2PA manifestosu. Bir imza bulursa içerik OpenAI araçlarıyla üretilmiş ya da oradan dışa aktarılmış demektir.
Kapsamını dikkatli okuyun: araç OpenAI’ın kendi imzaları için tasarlanmış ve diğer yapay zeka servislerinin içeriğini tespit etmek için tasarlanmamış. Toplu iş için bir doğrulama API’si de var.
2. Gemini uygulaması
Görseli yükleyip yapay zekayla üretilip üretilmediğini sorun. Gemini SynthID filigranını kontrol ediyor ve görsel, video ve sesi kapsıyor.
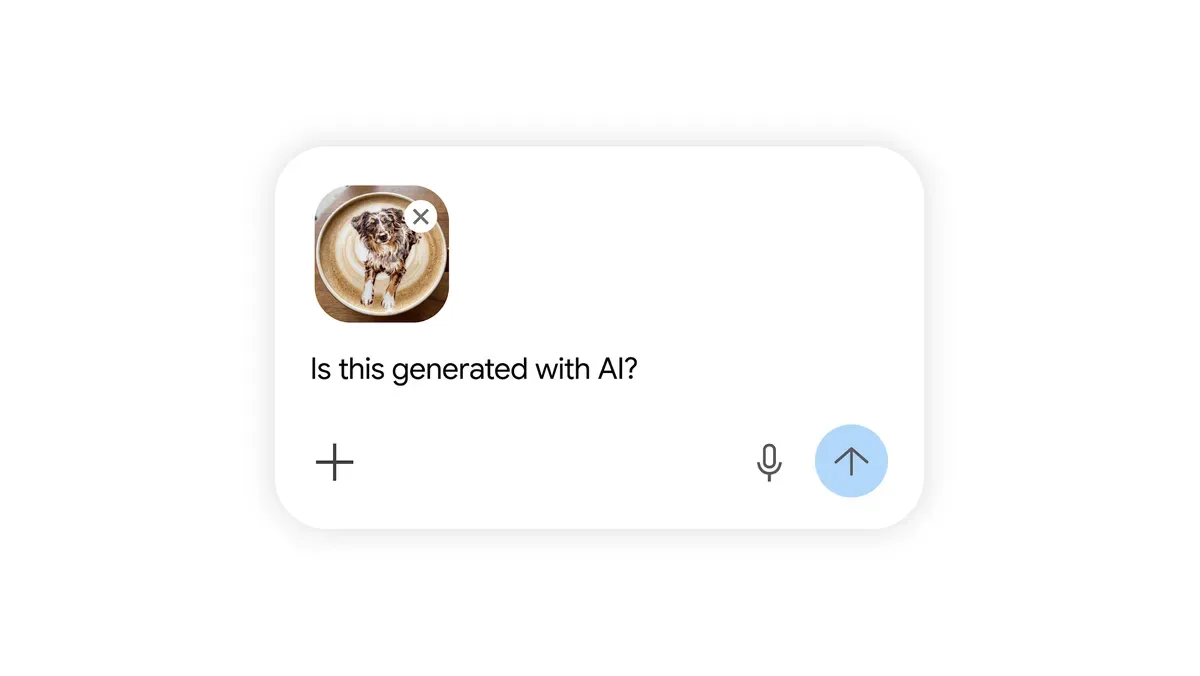
Google aynı doğrulamayı Lens, AI Mode ve Circle to Search üzerinden Arama’ya taşıyor, ardından Chrome geliyor. Gemini’a C2PA Content Credentials okuma da ekleniyor; yani yapay zeka işin içinde olsun olmasın dosyanın nasıl oluşturulup düzenlendiğini raporlayacak.
3. Bir C2PA okuyucu
İlk ikisi boş dönerse üst veriyi doğrudan okuyun. c2paviewer.com gibi bir C2PA görüntüleyici manifestoyu gösteriyor: dosyayı hangi araç üretmiş, ne zaman, ve içinde beyan edilen düzenleme geçmişi ne.
Araçlar arasındaki sınıra dikkat edin. C2PA okuyucu yalnızca üst veriye bakar, SynthID veya başka bir filigran aramaz. Bu yüzden üçüncü kontrol, ilk ikisinin yerine geçen bir şey değil.
İyi bir C2PA sonucu evet ya da hayırdan daha ilginçtir. Google’ın aşağıdaki kendi demosunda cevap ne “gerçek” ne “yapay zeka”: dosya bir Pixel kamerayla çekilmiş, sonra Google Photos içinde üretken yapay zekayla düzenlenmiş, ve manifesto ikisini birden söylüyor.
Hangi Sonuç Neyi Kanıtlar
| Sonuç | Çıkarabileceğiniz şey |
|---|---|
| SynthID filigranı bulundu | Destekleyen bir modelle üretilmiş. Güçlü kanıt. |
| Yapay zeka aracını gösteren güvenilir C2PA manifestosu | O araçla üretilmiş veya düzenlenmiş. Güçlü kanıt. |
| Kameradan gelen C2PA manifestosu | O cihazla çekilmiş. Gerçek bir çekimin kanıtı, dürüst bir anlatımın değil. |
| Hiçbir imza bulunamadı | Sonuçsuz. Hiçbir şeyin kanıtı değil. |
| Dedektör sitesi “%92 yapay zeka” diyor | Bu görseldeki hata oranı bilinmeyen bir tahmin. |
Sürekli yanlış okunan satır dördüncüsü, o yüzden boş sonucun neden hiçbir şey kanıtlamadığını açmak gerekiyor. OpenAI, gerçekten yapay zeka ürünü bir görselin neden temiz dönebileceğini sayıyor: köken imzaları var olmadan önce üretilmiş olabilir; desteklenmeyen bir üründen, modelden, dışa aktarma yolundan veya dosya türünden gelmiş olabilir; yükleme, indirme, düzenleme, dönüştürme veya paylaşma sırasında üst verisi silinmiş olabilir; ya da filigranı sıkıştırma, kırpma, gürültü veya format dönüşümü yüzünden bozulmuş olabilir.
Bunların her biri bir sosyal ağdaki sıradan günü tarif ediyor. İnsanların bir şeyi iletirken en çok yaptığı hareket olan ekran görüntüsü almak, üst veriyi tamamen siliyor ve filigranı zedeliyor.
Yani mantık tek yönlü işliyor. İmza bulunduysa yapay zekadır. İmza bulunmadıysa hiçbir şey öğrenmediniz.
Hangi Araç Hangi İmzayı Yazıyor
Kimin neyi imzaladığını bilmek, önce hangi kontrolü yapacağınızı söylüyor.
| Kaynak | Yazdığı imza |
|---|---|
| ChatGPT, Codex, OpenAI API görselleri | C2PA üst verisi ve SynthID |
| OpenAI üretimi ses | SynthID (duyulmayan) |
| Google üretken modelleri | Görsel, video ve seste SynthID |
| Pixel kamera | Sıradan fotoğraflara C2PA Content Credentials |
| C2PA’yı benimseyen kameralar ve haber kuruluşları | Gerçek çekimi belgeleyen C2PA manifestosu |
| Kendi sunucusunda çalışan açık ağırlıklı modeller | Genellikle hiçbir şey |
OpenAI, kapsamın hâlâ ürüne, modele, dışa aktarma yoluna, dosya türüne ve içeriğin ne zaman üretildiğine göre değiştiğini belirtiyor. Yani tabloyu her dosya için garanti değil, niyet olarak okuyun.
Son satır yapısal delik. Görsel modeli kendi donanımında çalıştıran biri bütün imzalama adımlarını çıkarabilir, hiçbir standartlaşma bunu değiştirmez. Köken imzası gündelik aldatmanın maliyetini yükseltiyor, kararlı bir sahteciyi durdurmuyor.
Üretim tarafında yapabileceğiniz bir şey daha var: OpenAI araçlarında prompt’a yazarak görünür filigran isteyebiliyorsunuz, örneğin “görsele görünür bir OpenAI filigranı ekle”. Bu insanlar için bir nezaket etiketi, makine tarafından okunan bir sinyal değil ve C2PA ile SynthID’den ayrı.
Video, Ses ve Metin
Video ve ses görsellerle aynı mantıkla çalışıyor. SynthID ikisini de kapsıyor ve Gemini’daki “bu yapay zeka mı” kontrolü yalnızca fotoğraf değil, video ve ses dosyası da kabul ediyor. OpenAI’ın ürettiği ses duyulmayan bir SynthID filigranı taşıyor, openai.com/verify de ses dosyası alıyor. Aynı uyarılar geçerli, üstüne bir tane daha var: kısa bir klipte okunacak kadar sinyal olmayabiliyor, OpenAI bunu boş sonuç sebepleri arasında sayıyor.
Asıl boşluk metin. Bugün metin çıktısı için sahada olan bir köken imzası yok; ödev dedektörü pazarının var olma sebebi ve bu kadar güvenilmez olmasının sebebi de bu. O araçlar görsel sınıflandırıcılarıyla aynı kusuru taşıyor, üstüne sonuçları daha ağır: suçlanan kişi genellikle olmayan bir şeyi kanıtlayamayacak durumdaki bir öğrenci oluyor. Yanı başında büyüyen “insanlaştırıcı” sektörü de zaten bu araçları boşa çıkarmak için var, zeminin ne kadar sağlam olduğunu bu anlatıyor.
OpenAI, Avrupa Komisyonu’nun şeffaflık uygulama kuralları kapsamında köken imzalarını metin dahil bütün içerik türlerine yayma hedefini açıkladı. Sahaya bir şey inene kadar metin dedektörlerinin verdiği yüzdeyi ölçüm değil, görüş sayın.
Gözle Bakmak İşe Yarar mı?
Gözle inceleme hâlâ yardımcı oluyor ama her ay biraz daha az, ve eski ipuçlarının çoğu emekli oldu. Eller düzeldi. Tabelalardaki yazı düzeldi; en yeni görsel modeller çok satırlı tipografiyi temiz basıyor, oysa iki yıl boyunca en güvenilir işaret buydu.
Hâlâ sızdıran şeyler, kabaca faydalı olma sırasıyla:
- Işığın fiziği. Farklı yönleri gösteren gölgeler, bir gözde olup diğerinde olmayan parlama, önündeki sahneyle uyuşmayan bir yansıma.
- Tekrar eden detay. Kalabalık, yaprak, tuğla ve kumaş desenlerinde aynı piksel kümesinin aynı ölçekte tekrarlanması.
- Büyütünce kenarlar. Karmaşık arka plan önünde saç, yüzü kesen gözlük çerçevesi, tenle buluşan takı.
- Fazla denk gelen içerik. Bir iddiayı kusursuz anlatan, ama aynı ana ait başka hiçbir açıdan fotoğrafı bulunmayan kare.
Bunları sonuç değil, kontrol etme sebebi sayın. İnsanların kendini rezil ettiği yer, iki yönde de, kendinden emin göz kararı.
Gerçekten Önemliyse
Cevabın bir sonucu olacaksa, yayınlayacağınız bir haber, bir sigorta talebi, okulda bir tartışma veya bir dava dosyası söz konusuysa, soruyu değiştirin. “Bu yapay zeka mı” diye sormayı bırakın, “bu dosya nereden geldi” diye sorun.
- Orijinal dosyayı alın, iletilmiş kopyayı değil. Gönderen kişiden cihazdan veya uygulamadan çıkmış hâlini isteyin. Köken bilgisinin neredeyse tamamı bu adımdan sağ çıkar, neredeyse hiçbiri ekran görüntüsünden çıkmaz.
- Yukarıdaki üç kontrolü o orijinal üzerinde yapın.
- Tersine arama ile en erken kamuya açık görünümünü bulun.
- Bağlamı isteyin: kim çekti, ne zaman, nerede, aynı ana ait başka ne var. Gerçek bir olayın neredeyse her zaman birden fazla kaydı olur.
- Neyi tespit edip neyi edemediğinizi yazın. “Köken imzası bulunamadı” meşru bir bulgu, yeter ki bunu “gerçek olduğu doğrulandı” diye aktarmayın.
Bir dedektör puanına dayanarak suçlanan varsa: yukarıdaki karşılaştırma çalışması karşı argümandır. Sınıflandırıcı dedektörlerin eğitim dağılımı dışındaki görsellerde yüksek yanlış pozitif oranı belgelenmiş durumda, ve ekran görüntüsü ya da sıkıştırılmış bir dışa aktarım tam olarak o dağılımın dışındadır.
Sık Yapılan Üç Hata
Ekran görüntüsünü kontrol etmek. İncelemek istediğiniz karenin ekran görüntüsünü alıp yüklemek, kontrol etmeden önce kanıtı silmek demek. Üst veri gider, filigran zedelenir, sonuç boş döner ve o boşluğu “demek ki gerçekmiş” diye okursunuz. Her zaman elinizdeki en ham dosyayı kullanın.
Tek araca bakıp karar vermek. openai.com/verify yalnızca OpenAI imzalarını, C2PA okuyucu yalnızca üst veriyi, Gemini yalnızca SynthID’yi görüyor. Üçü farklı şeylere bakıyor, biri boş döndü diye diğerleri de boş dönecek diye bir kural yok.
Yüzdeye anlam yüklemek. “%92 yapay zeka” cümlesindeki sayı, o görselde geçerli hata oranı bilinmeyen bir tahmin. Aynı görseli üç farklı dedektöre verdiğinizde üç farklı yüzde almanız beklenen bir durum, çelişki değil.
Bundan Sonrası
Sistemdeki boşluk teknoloji değil kapsam. Köken imzası ancak üretici model bir imza yazarsa işe yarıyor, kendi sunucusunda açık ağırlıklı bir model çalıştıran kişinin ise hiçbir şey yazma zorunluluğu yok. Bugün ne bir dedektörün ne de bir standardın kapattığı delik bu.
İki şey hareket ediyor. Doğrulama ayrı bir siteden insanların gerçekten baktığı yerlere taşınıyor: Google SynthID ve C2PA kontrolünü Arama’ya, Lens’e ve Chrome’a koyuyor. OpenAI ise Avrupa Komisyonu’nun yapay zeka içerik şeffaflığı uygulama kuralları kapsamında, köken imzalarını metin dahil bütün içerik türlerine yayma hedefini açıkladı.
O zamana kadar pratik kural basit kalıyor. İmzayı arayın, bulduğunuzda güvenin, sessizlikten sonuç çıkarma dürtüsüne direnin.
Madalyonun diğer yüzünü, yani filigranın görsele en baştan nasıl eklendiğini merak ediyorsanız Gemini fotoğraf promptu rehberimiz SynthID’nin üretim anında ne yaptığını anlatıyor. Peki siz hiç gerçek sandığınız bir karenin yapay zeka çıktığını fark ettiniz mi? Yorumlarda buluşalım 👇